
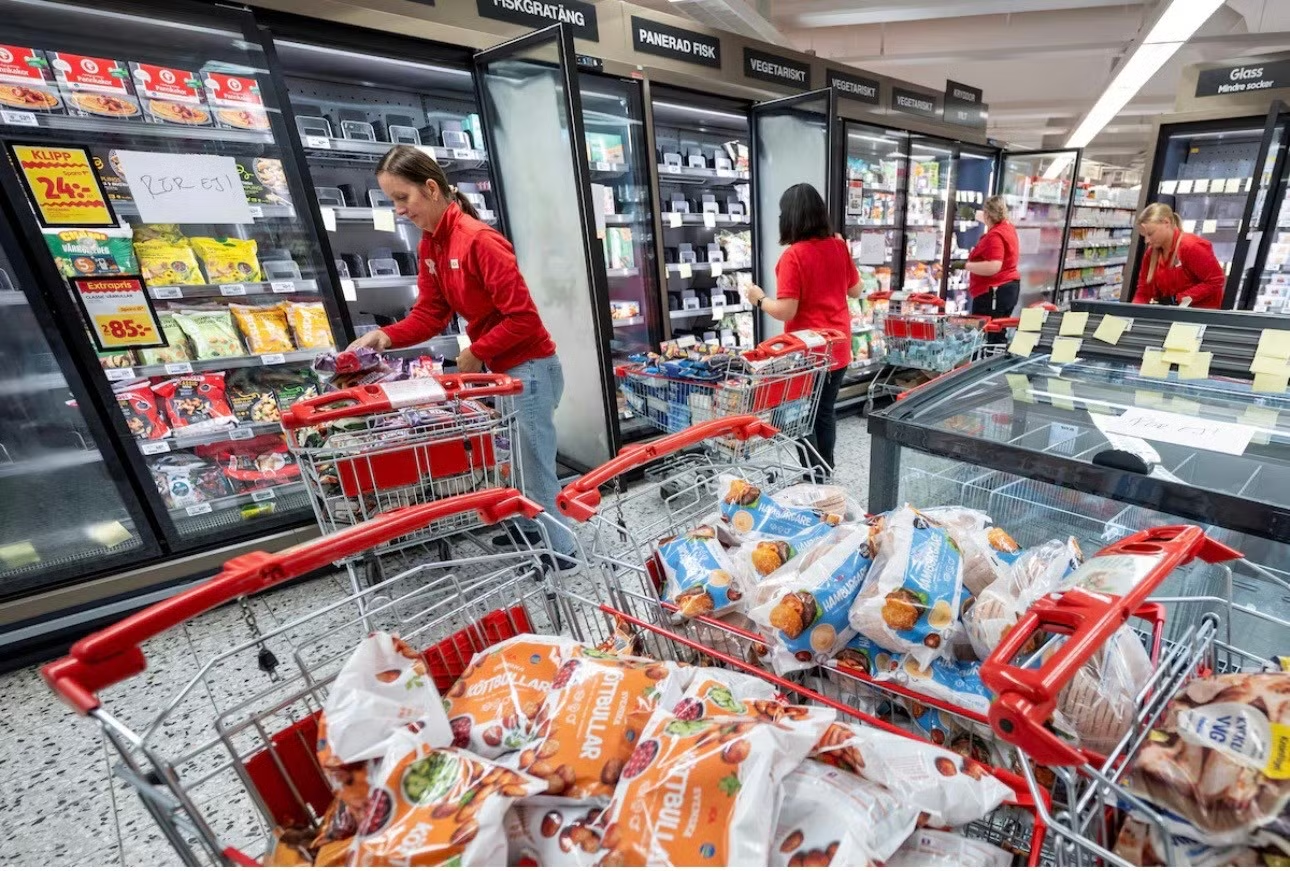
 Ein Supermarkt in Schweden musste Lebensmittel aus dem Sortiment nehmen, nachdem sein Kühlsystem gehackt worden war. (Foto: Reuters)
Der Anschlag führte zu einem Temperaturanstieg in Kühl- und Gefrierschränken zahlreicher Supermärkte. Betroffen waren die Einzelhandelskonzerne Ahold Delhaize und Colruyt in Belgien und Luxemburg sowie die schwedischen Supermarktketten ICA und Coop. Auch IKEA, bekannt für seine Möbel und Fleischbällchen, meldete mindestens eine betroffene Filiale.
„Alles wurde zerstört. Es gab einen Cyberangriff, und alle unsere Gefrierschränke erreichten 50 Grad Celsius“, sagte Engla Ingwall, Managerin einer ICA-Filiale in Stockholm, gegenüber Reuters . Sie erklärte, der Angriff habe am 2. November um 2 Uhr morgens stattgefunden, sei aber erst Stunden später entdeckt worden.
Ein Sprecher der ICA erklärte, das Unternehmen sei sich des Vorfalls bewusst, bei dem „einige Händlerbetriebe von einem nächtlichen Stromausfall betroffen waren, der ihre Kühl- und Gefrieranlagen beeinträchtigte“.
Ein ähnlicher Angriff ereignete sich letzten Monat in Frankreich, als Hacker die Kontrolle über Kühlgeräte in Hunderten von Supermärkten erlangten und so Brände und Lebensmittelschäden verursachten. Auch Ahold meldete letzten Monat einen Cybersicherheitsvorfall.
Obwohl sich bisher weder Einzelpersonen noch Organisationen zu den Vorfällen bekannt haben, haben diese Vorfälle die Besorgnis Europas über Bedrohungen der Infrastruktur angesichts zunehmender Sicherheitsspannungen verstärkt.
Russland hat die Vorwürfe der Beteiligung an Sabotageakten oder hybrider Kriegsführung wiederholt zurückgewiesen. Es ist weiterhin unklar, wer hinter den jüngsten Angriffen steckt und ob ein Zusammenhang mit den Vorfällen in Frankreich besteht.
Das könnte Sie interessieren
„Es ist derzeit unklar, wer hinter diesem Angriff steckt, und es ist möglich, dass die Täter nie identifiziert werden“, sagte Katrien Eggers, Sprecherin des belgischen Zentrums für Cybersicherheit. Sie äußerte sich zudem besorgt über die steigende Zahl von Vorfällen, die teilweise auf die Entwicklung künstlicher Intelligenz ( KI ) zurückzuführen sei.
„Alle IT-Systeme sind anfällig für Angriffe, und KI kann nun dazu genutzt werden, diese Schwächen erfolgreich auszunutzen, insbesondere solche, die auf hochqualifizierte und fähige Personen abzielen“, sagte sie.
Von Kühlschränken und Heizsystemen bis hin zu Überwachungskameras und Alarmanlagen – immer mehr Geräte, die früher hauptsächlich mechanisch funktionierten, lassen sich heute fernüberwachen und steuern. Dies eröffnet Cyberkriminellen neue Möglichkeiten.
Mindestens einige der am 2. November betroffenen Kühlschränke nutzten Temperaturregelungstechnik des dänischen Unternehmens Danfoss. Auch die in Frankreich angegriffenen Kühlschränke verwendeten diese Technologie. Danfoss gab an, gemeinsam mit den Kunden an einer Lösung zu arbeiten.
Es ist schwierig, den Täter zu identifizieren.
Nach Angaben der Europäischen Kommission zeigen die jüngsten Vorfälle, dass die Bedrohung durch digitale Disruption zunehmend ernsthafte Probleme verursacht.
„Dies ist ein vorsätzlicher Akt, der darauf abzielt, die Lebensmittelversorgungskette zu stören und das Vertrauen der Verbraucher darin zu untergraben – eine Warnung, die wir ernst nehmen müssen. Die Häufigkeit solcher Cyberangriffe ist äußerst besorgniserregend“, sagte EU-Kommissar für Landwirtschaft Christophe Hansen.
Ein Sprecher der Colruyt Group, dem Unternehmen, das Spar-Filialen in Belgien im Franchise-System betreibt, sagte, dass die Kühlsysteme in fünf Filialen gehackt worden seien.
Das könnte Sie interessieren
In Irland teilte der Großhändler Musgrave mit, dass der Vorfall die Systeme in 13 SuperValu-Filialen beeinträchtigt habe, was das Unternehmen zwang, einige Tiefkühl- und Kühlprodukte zurückzurufen.
Tom Hegel, Forschungsexperte beim Cybersicherheitsunternehmen SentinelOne, erklärte, solche Angriffe stünden häufig im Zusammenhang mit Erpressung, politischen Motiven oder staatlich geförderten Kampagnen. Jüngste Vorfälle, bei denen keine Lösegeldforderungen gestellt wurden, deuten darauf hin, dass es sich möglicherweise um Sabotageakte handelte.
„Der Einzelhandel ist ein anfälliges Ziel, weil Einzelhandelsketten ein riesiges System von Kühlsteuerungen, Gebäudemanagementsystemen, Zutrittskontrolltafeln und Kassentheken betreiben“, sagte er und fügte hinzu, dass es schwierig sei, Hacker aufzuspüren, die es auf diese Systeme abgesehen haben.
„Ein Angreifer, der sich in das Kontrollpanel einloggt, hinterlässt fast keine Spuren… Aus defensiver Sicht ist es sehr schwierig, einen Teenager von einem Geheimdienstmitarbeiter zu unterscheiden“, sagte er.