
- În timp ce partidul prezintă platforma drept un instrument revoluționar de „democrație directă”, Snoop a verificat ce e în spatele acestei interfețe aparent inofensive. Vreme de peste două luni, am documentat în detaliu aplicația AUR: ne-am creat cont, i-am testat funcțiile și am analizat codul sursă.
- Peste 1.000 de cetățeni au depus plângeri împotriva partidului la Autoritatea pentru Protecția Datelor, în timp ce experții consultați arată că Politica de Confidențialitate a aplicației are „nenumărate probleme” de legalitate și încalcă normele europene.
- Specialiștii avertizează că astfel de aplicații politice pot deveni instrumente de profilare, manipulare, dezinformare și mobilizare a alegătorilor. Un exemplu de mobilizare este protestul violent al fermierilor, din 15 septembrie: utilizatorii aplicației au fost încurajați să participe printr-un anunț în aplicație.
- George Simion afirmă pentru Snoop că AUR colectează doar datele prevăzute de legislația privind partidele politice și dă asigurări că nu le folosește pentru profilarea cetățenilor.
Susține jurnalismul fără lesă
În vremuri tulburi, avem nevoie de tine pentru a continua să facem jurnalism de investigație.
Lunar
O dată
5€
10€
25€
50€
Altă sumă
Susține
Cum a mobilizat AUR protestul „apolitic” al ciobanilor
„Mă bucur că sunteți și de partea fermierilor. Vă rog să fiți pașnici. Aveți grijă să nu fiți implicați și să nu vă lăsați cuprinși de diferite provocări făcute de infiltrați”, spunea liderul AUR, George Simion, la sediul partidului pe 15 septembrie.
Avea loc Ziua porților deschise, eveniment care nu a fost promovat public. Microbuze cu simpatizanți din țară au ajuns la București chiar în aceeași zi cu protestul fermierilor, care a degenerat în violențe.
Peste 260.000 de oameni care și-au instalat aplicația AUR aveau deja stabilită în calendarul cu evenimente din telefon ziua de 15 septembrie: „Prezență individuală – protestul ciobanilor – Piața Victoriei (miting apolitic; AUR nu este implicat)”.
În mod paradoxal, Ziua porților deschise nu a prins loc în calendarul oficial al platformei AUR, deși aici sunt trecute toate evenimentele organizate de partid.
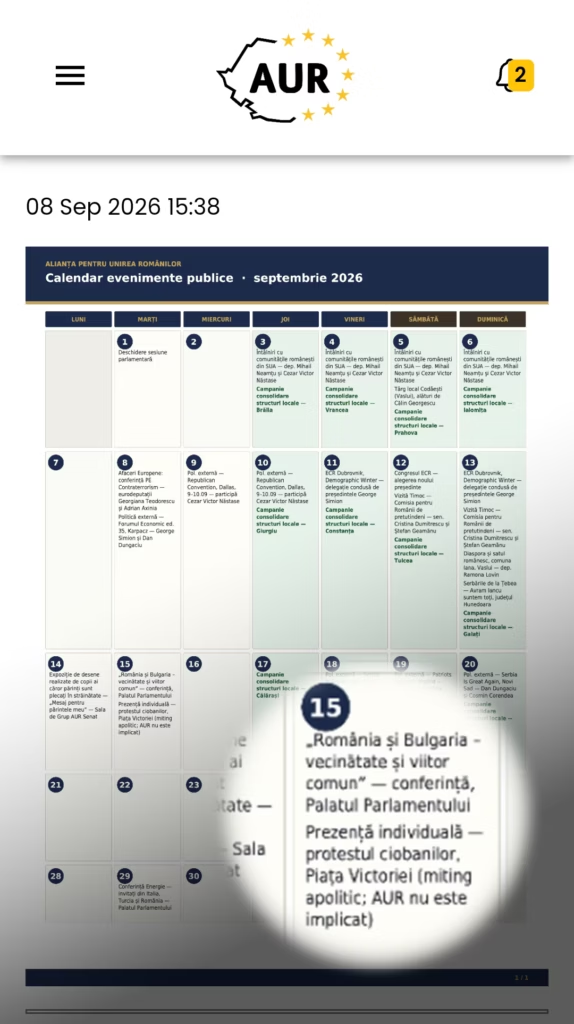
Pe grupurile interne AUR au circulat însă mesaje prin care oamenii erau anunțați că au la dispoziție autocare pentru a participa la protest, cu o precizare importantă: fără însemnele partidului. Zeci de membri și parlamentari AUR au fost prezenți în fața Guvernului. Doi dintre ei au fost reținuți de poliție pentru ultraj și tulburarea ordinii publice.
AUR rămâne partidul favorit al românilor, dacă alegerile parlamentare s-ar desfășura în prezent. Ascensiunea alianței a fost ajutată și de dezvoltarea unei mașinării de marketing, care combină tehnicile tradiționale cu instrumente digitale.
Pe de-o parte, liderul George Simion a mers pe câmp cu oile și s-a filmat vorbind despre problemele ciobanilor, înaintea protestului din 15 septembrie. Pe de altă parte, recrutările de noi membri, banii și comunicarea au la bază aplicația AUR.
Este singurul partid din țară care a dezvoltat și utilizează un astfel de instrument digital. Cu o putere fantastică de mobilizare politică, spun chiar AUR-iștii.
Din notificări în stradă
Aplicația „este extrem de utilă” pentru organizarea în teren, explică deputatul Eduard Koler, în dialog cu Snoop. Este pe locul doi în topul celor mai activi utilizatori.
Efectul s-a văzut inclusiv la proteste. „Eu am făcut demonstrații stradale foarte puternice. La o manifestație împotriva măsurilor Bolojan, unde ne așteptam la o participare de 250 de oameni, au venit peste 1.000. Atunci am văzut cât de mult ajută aplicația.”
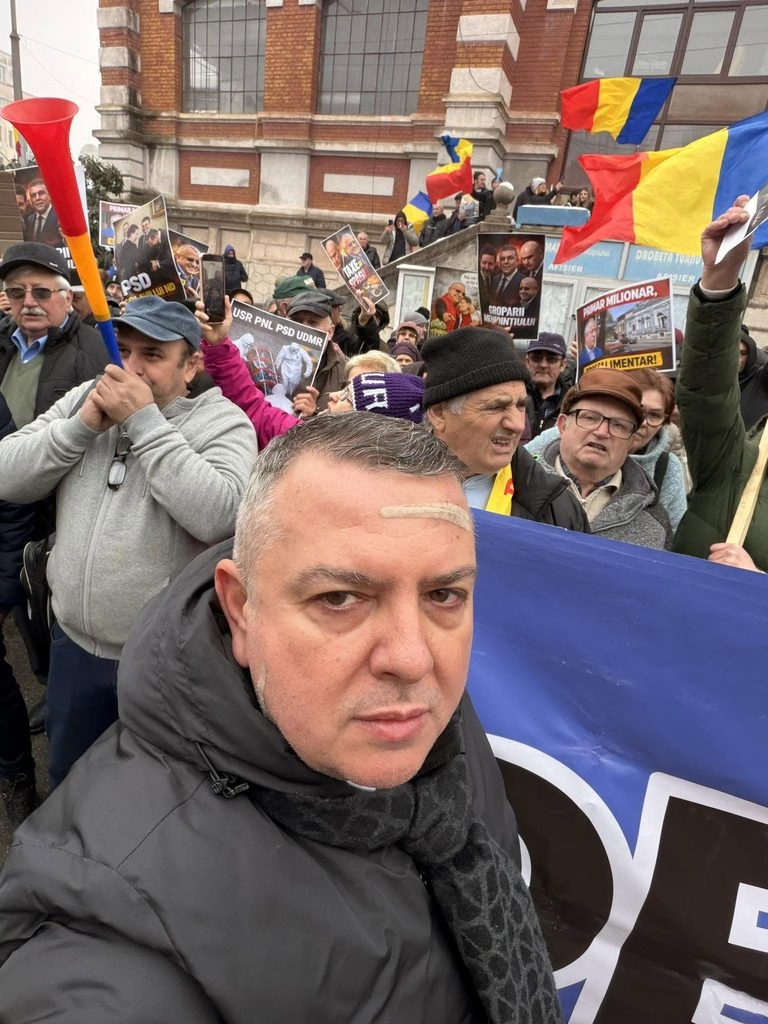 Deputatul Eduar Koler, la un protest local din februarie împotriva măsurilor luate de Guvernul Bolojan FOTO Facebook Eduard Koler
Mecanismul se bazează pe geolocalizare. „Când anunț un eveniment într-un oraș din județ, practic află de el toți utilizatorii care sunt în raza orașului. Primesc notificări prin aplicație. Este foarte inteligentă”, afirmă Koler.
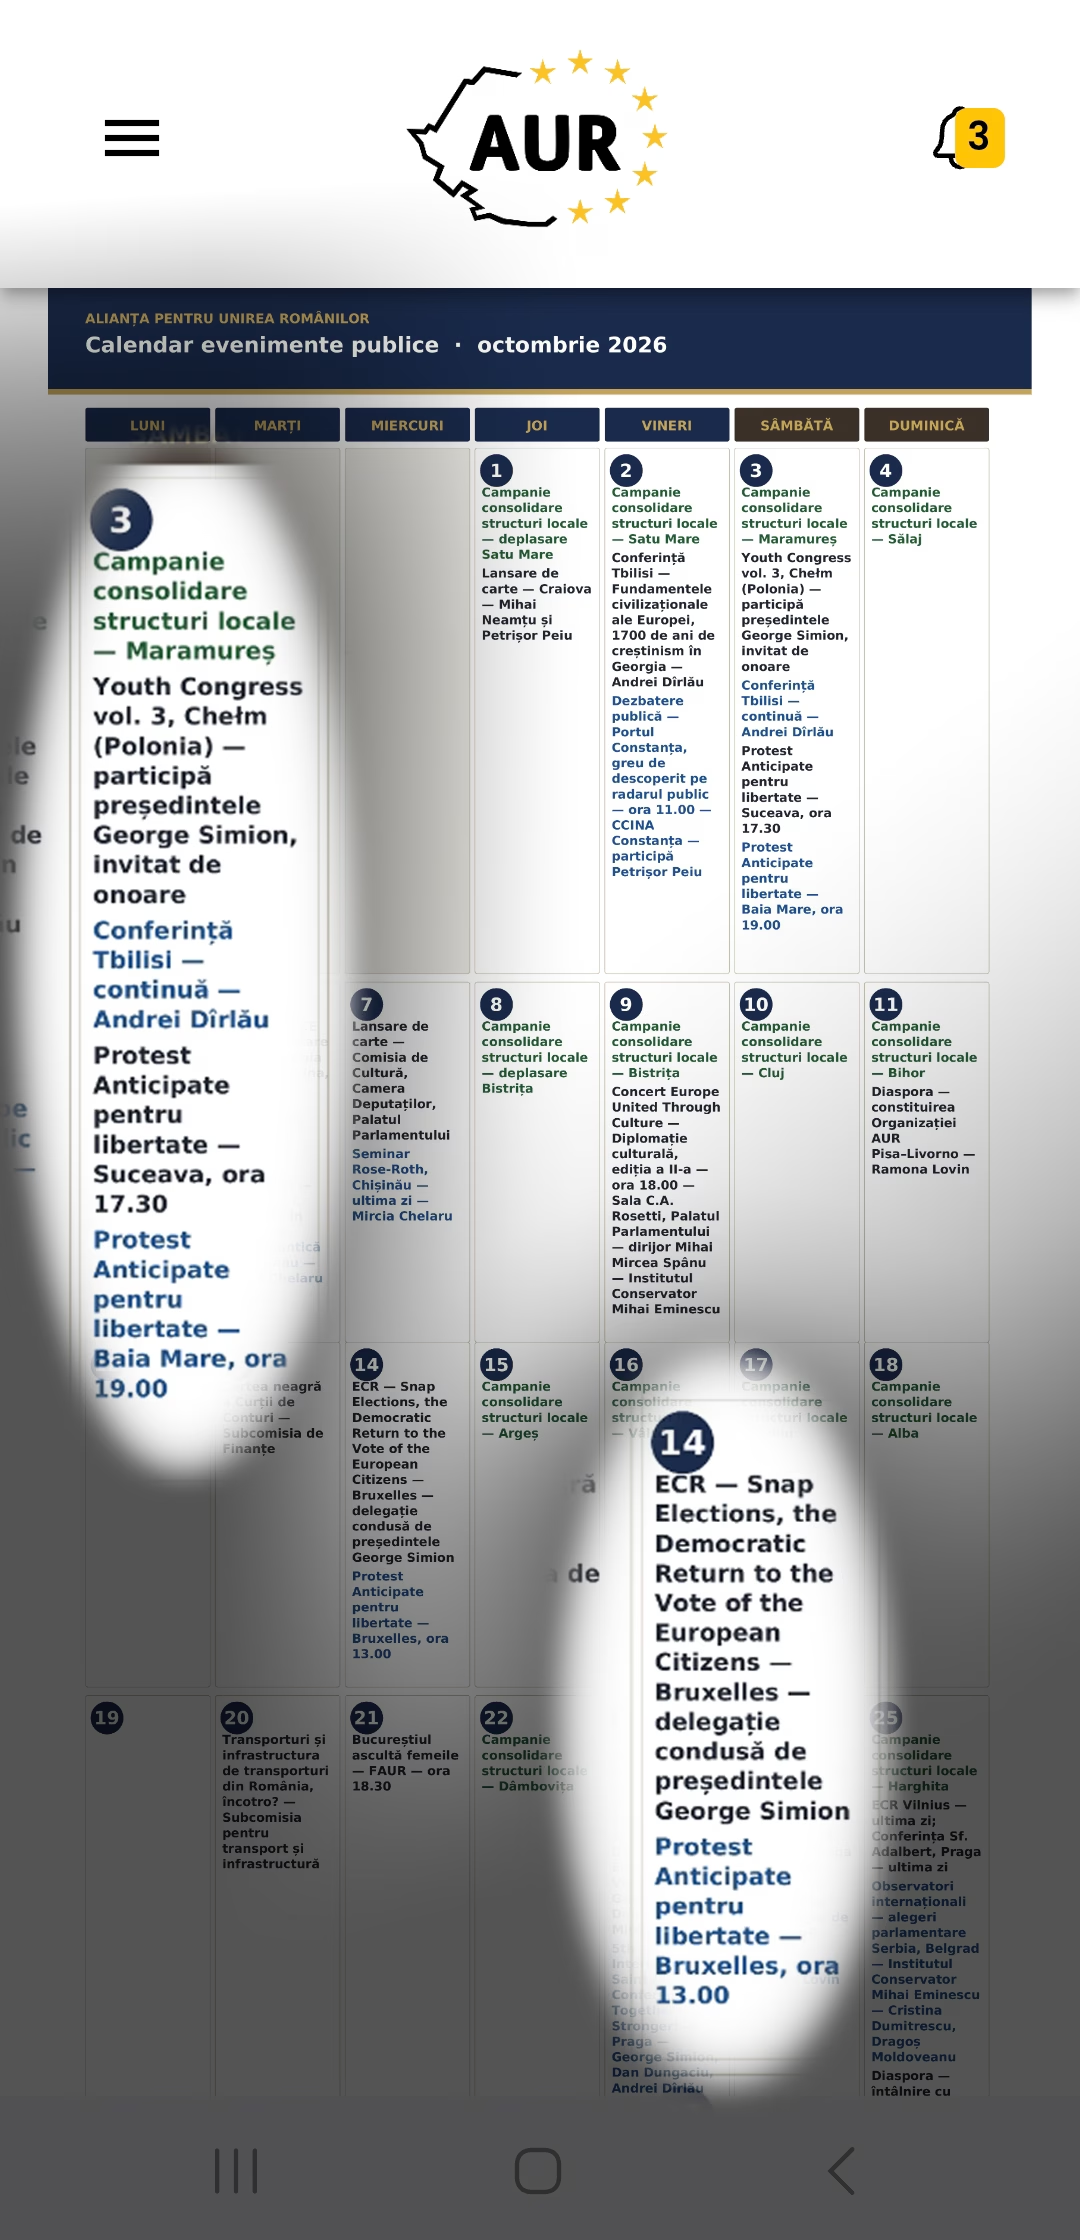
În luna octombrie, calendarul aplicației a inclus mai multe îndemnuri la proteste în țară și în străinătate sub sloganul: „Anticipate pentru libertate”.
Problema apare când datele de localizare sunt corelate cu alte informații despre utilizatori, spune pentru Snoop un expert în tehnologia informației.
„Riscul devine serios dacă datele sunt folosite pentru profilare politică foarte detaliată, mesaje țintite pentru grupuri diferite, presiune asupra membrilor, identificarea preferințelor politice, cu posibilitatea influențării și mobilizării țintite a alegătorilor în funcție de geolocalizare”, explică specialistul.
Un număr de telefon asociat unei informații despre localizarea utilizatorului poate transforma o bază de date cu membri și simpatizanți într-o hartă geografică a electoratului, spun și alți experți consultați de Snoop. Și nici nu e nevoie ca telefonul să transmită permanent coordonate GPS.
Riscul nu ține doar de faptul că o aplicație „știe unde ești”. Mai important este ce poate face ulterior cu această informație.
Presa americană a documentat ce s-a întâmplat în timpul alegerilor prezidențiale din 2020, în Philadelphia. Atunci, mesaje SMS anonime și geo țintite au fost folosite pentru a direcționa susținătorii lui Trump către locul unde erau numărate voturile, cu scopul de a bloca procesul.
O aplicație mobilă care colectează de la sute de mii de susținători locația și numărul de telefon creează infrastructura tehnică necesară pentru a declanșa scenarii similare de mobilizare agresivă în momente de criză sau în ziua alegerilor, spune pentru Snoop Jacob Gursky, cercetător în domeniul protecției datelor personale.
Gursky a analizat, alături de alți experți, modul în care erau supravegheați alegătorii prin aplicația de campanie a lui Donald Trump din 2020.
Lansată în iunie 2023, Platforma AUR a înregistrat o creștere susținută a numărului de utilizatori: de la 3.000 în primele săptămâni la peste 260.000 în prezent, după cum arată cifrele din aplicație.
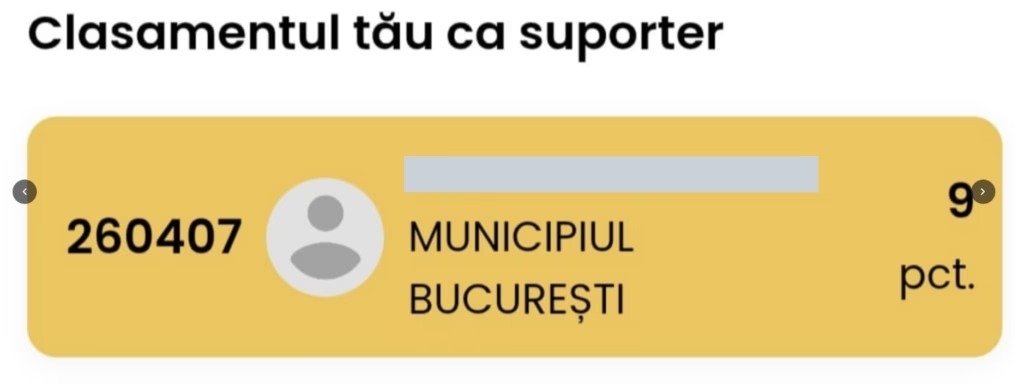
Într-un răspuns pentru Snoop, George Simion spune însă că 124.000 de persoane au cont în aplicație, dintre care aproximativ 28.000 sunt și membri de partid.
Aplicația a devenit rapid și un canal eficient de strângere de fonduri, cu sute de mii de euro rulați. La scurt timp după lansare, Simion spunea că a strâns deja un milion de lei.
Acum, președintele AUR susține că partidul nu câștigă sume de bani din aplicație.
Este folosită și pentru plata cotizațiilor de membru. Până în 25 septembrie 2026, 29.600 de membri AUR și-au achitat-o, mulți prin platformă.
Calculând doar cotizația minimă, de 100 de lei, suma ajunge la peste 2,9 milioane de lei (peste 570.000 de euro). Prin comparație, anul trecut, AUR a declarat că a încasat 16,3 milioane de lei din cotizații și taxe de înscriere a membrilor.
Autoritatea Electorală Permanentă a transmis că nu deține informații privind sumele încasate de AUR prin intermediul aplicației mobile.
„Vocea ta contează”. Dacă plătești
Platforma AUR este prezentată ca aplicația care „bate sediile, combinațiile și corupția”. În manualul de utilizare, partidul o descrie drept o cale prin care românii pot lua decizii „prin vot, pe merit și pe asumarea apartenenței la AUR”.
Promisiunea e simplă: vocea cetățeanului contează.
În practică, după ce ne-am făcut cont, am descoperit rapid că democrația directă are un preț fix. Dreptul de vot este rezervat exclusiv celor care „contribuie și financiar” la bugetul partidului.
Fără plata unei cotizații anuale – minimul e 100 de lei – nu ai acces la cele mai importante funcții ale aplicației. Chiar și unii utilizatori au remarcat asta.
Într-o recenzie de pe Google Play, cineva scria în martie 2025: „Dacă nu ești dispus să plătești, nu-ți pierde timpul cu această aplicație. Vocea ta contează doar dacă plătești. În rest, aplicația are doar rol informativ”.
„Orice membru trebuie să achite o cotizație. Așa spune Legea partidelor politice. Deci doar membri pot vota”, este răspunsul președintelui AUR.
Aplicația promite și contactul direct al cetățenilor cu aleșii și mai multă transparență, „necesare unui partid orientat spre popor”. Însă și tarifele cresc exponențial:
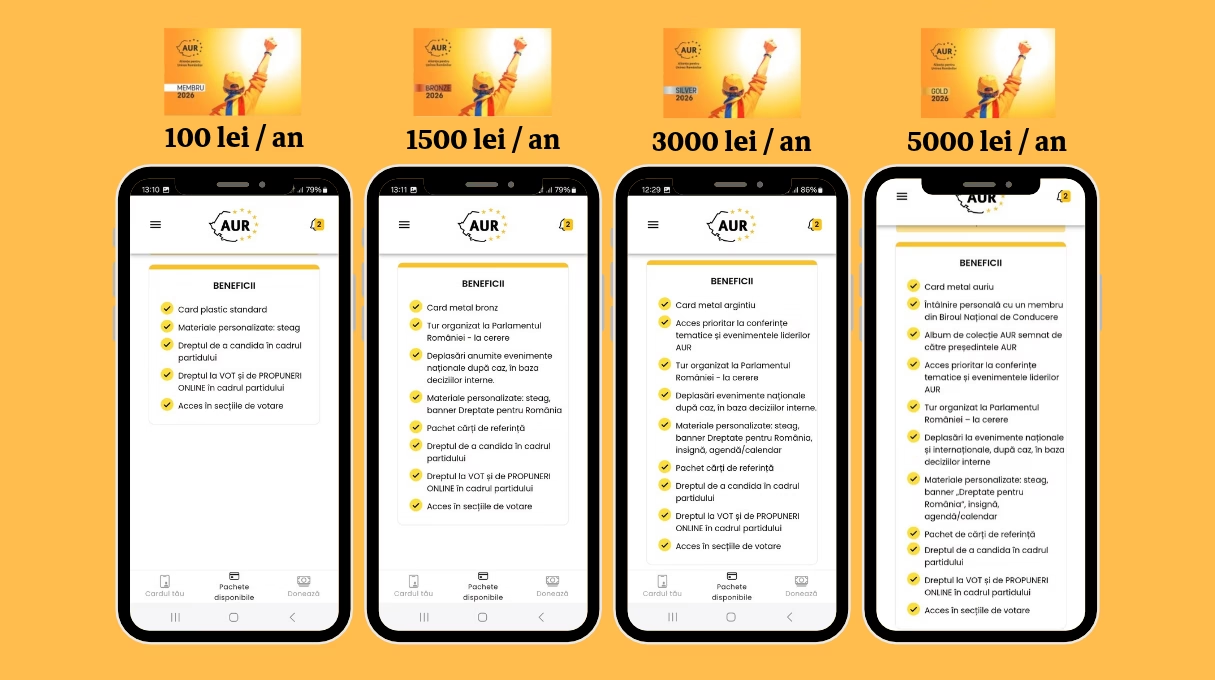
Această monetizare digitală s-a dovedit a fi o mină de aur pentru partid.
„Am văzut că AUR e o mașinărie de făcut bani, d-aia am și plecat”, a declarat pentru Snoop Stelian Henț, fost vicepreședinte AUR Bihor și coordonator de organizație.
„La început, deviza era: cine muncește primește. Apoi a devenit: cine plătește primește” – Stelian Henț, fost vicepreședinte AUR Bihor
„La AUR nu există cotizații, la AUR există numai donații de la fraieri”, spune și Cornel Bulzan, consilier local în Bihor și fost coordonator de organizație.
Gamificarea politicii și recrutarea piramidală
Aplicația AUR folosește două mecanisme psihologice pentru a-și menține utilizatorii activi și a-și extinde rețeaua de membri: gamificarea și recrutarea piramidală.
Platforma funcționează după logica unui joc în care fiecare acțiune este recompensată cu puncte, care te ajută să avansezi în ierarhia internă – de la simplu utilizator până la statutul de „căpitan”. Nu e surprinzător, având în vedere trecutul ca șef de galerie al președintelui AUR George Simion.
Cu punctele strânse poți face cumpărături în magazinul online al partidului – produse cu brandul AUR și cărți scrise de liderii formațiunii.
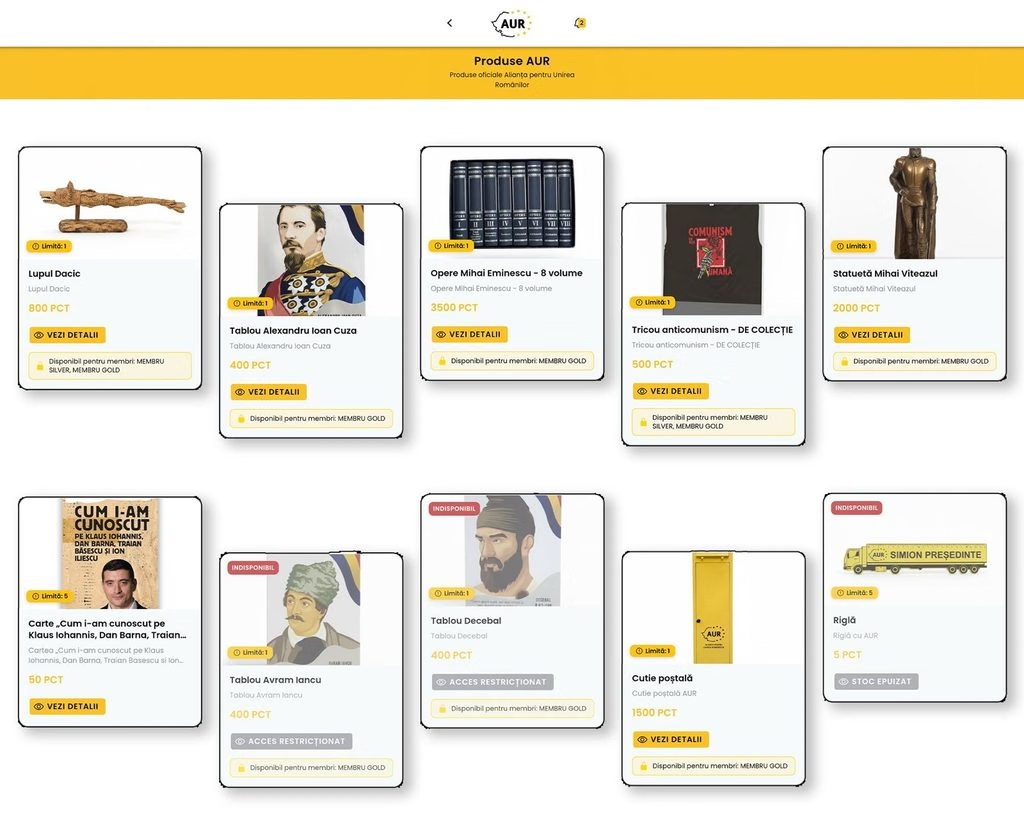
Produsele sunt restricționate în funcție de cardul pe care-l ai, care depinde de suma cu care cotizezi. Dacă vrei volumele de Eminescu ai nevoie de card auriu. Dar pentru o riglă în formă de autocar pe care scrie Simion Președinte poți plăti cu doar 5 puncte.
Pentru a urca în clasament, ești încurajat constant să oferi cât mai multe date personale, să participi la evenimentele partidului, să semnezi petiții.
Dar plata cotizației deblochează mai multe feature-uri decât te lasă aplicația să crezi.
Bagi CNP-ul, primești puncte
După ce am descărcat aplicația, partidul mi-a cerut numele, numărul de telefon, adresa și data nașterii – obligatorii ca să-ți faci un cont. În acest punct, nu pot să fac mare lucru. Aplicația mă anunță că, dacă vreau „să promovez la următorul grad”, trebuie să parcurg două etape:
- Completarea profilului cu mai multe date.
- Cumpărarea „unui pachet de susținere” (cotizația anuală).
La pasul unu, aplicația solicită explicit CNP-ul, seria și numărul cărții de identitate. Modul de prezentare a etapelor sugerează că aceste informații sunt obligatorii pentru a debloca toate funcționalitățile. Doar că nu este așa.
Nu am completat datele din buletin, ci am făcut direct pasul doi: am plătit cotizația minimă de 100 de lei. Magazinul online a devenit accesibil și pentru contul meu, deși nu am furnizat CNP-ul.
Am primit și două puncte și am urcat câteva mii de locuri în clasamentul intern al susținătorilor: până pe poziția 250.612.
Puncte în plus pentru detalii despre viața profesională și politică
Ca să mai primesc alte două puncte, aplicația îmi cere să dau detalii despre viața mea profesională și politică: studiile, domeniul de activitate, istoricul de apartenență la alte partide politice, experiența în administrație. O fac. Acum am patru puncte, iar în prezent sunt pe locul 259.729, semn că între timp și alți utilizatori au mai avansat în ierarhie.
„Este o profilare și utilizatorul trebuie să înțeleagă că este o formă avansată de monitorizare continuă a sa. Întrebarea este care e scopul final?”, avertizează Tudor Galoș, expert în protecția datelor.
Subliniază că presiunea de a obține recompense și de a urca în ierarhie poate influența decizia de a ceda cu ușurință date sensibile.
„Colectăm doar datele corespunzătoare legislației foarte stricte referitoare la partidele politice. Legiuitorul ne-o cere. Nu derulăm activități de profilare a cetățenilor”, a explicat Simion pentru Snoop.
Președintele AUR a promis, în mai multe rânduri, că va răspunde în scris întrebărilor Snoop înainte de publicare. Răspunsurile au venit în noaptea de dinaintea publicării și sunt inserate în text. Iată răspunsurile complete ale AUR:
Simion: „De vină e AEP-ul”
I-am solicitat președintelui AUR un interviu în urmă cu mai bine de o lună. Nu l-am primit. Ne-a răspuns însă la unele întrebări trimise pe WhatsApp.
Cu privire la colectarea masivă de date sensibile și la modul în care sunt ele prelucrate, George Simion a dat vina pe Autoritatea Electorală Permanentă. „E vorba de membri de partid. AEP ne cere aceste date de la fiecare membru și donator, altfel aceste sume se confiscă. Ar fi foarte bine ca obligațiile legale să fie mai relaxate, dar acum trebuie să îndeplinim aceste cerințe”.
Legea îl contrazice însă: AEP nu cere fișe nominale cu CNP pentru toți membrii și donatorii. Se impune raportarea unor date personale doar în anumite situații. Pentru cotizațiile obișnuite se raportează suma totală, fără datele din buletin. În plus, aplicația colectează multe alte date intime. Și nici sumele nu se confiscă din lipsa unor date, potrivit legii.
Aduci noi membri, urci în ierarhie
Deși i-am dat deja destule detalii personale partidului AUR, rangul meu în aplicație nu s-a schimbat. Am ajuns astfel la al doilea mecanism folosit: recrutarea în rețea, care amintește de schemele comerciale de tip MLM.
Pentru a avansa, ești obligat să aduci alți oameni în aplicație. Diferența este că nu vinzi un produs, ci extinzi baza de membri ai unui partid politic.
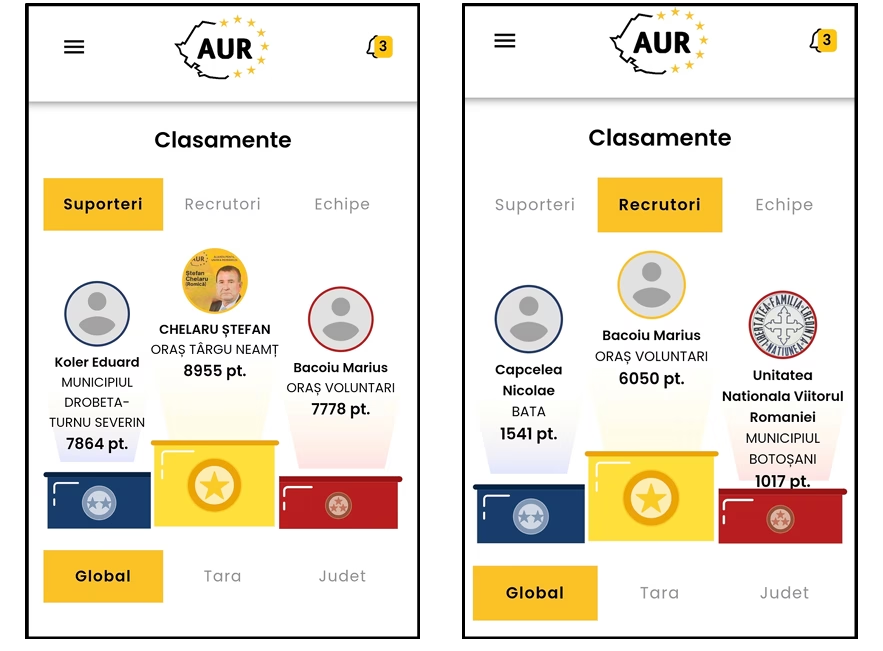
Aplicația afișează un clasament al celor mai eficienți „recrutori”, transformând atragerea de noi utilizatori într-o competiție permanentă.
Să-ți instalezi aplicația și să plătești cotizația te face aproape membru AUR. S-a întâmplat și în cazul meu. Apoi am fost chemată să semnez adeziunea (click pentru detalii)
După ce am plătit cotizația de 100 de lei prin intermediul aplicației, am putut comanda gratuit un tricou cu însemnele partidului și cardul standard.
Două zile mai târziu, am primit un mesaj pe WhatsApp de la o reprezentantă AUR: „Vi s-a emis cardul de membru pe anul 2026. Pentru a-l ridica, vă așteptăm la sediu”.
La scurt timp, a urmat un alt mesaj: „Vă rugăm să veniți pentru a completa câteva documente necesare (adeziunea, acordul de confidențialitate și consimțământul). Am observat că v-ați achitat cotizația și ne-am bucura să vă avem în evidența oficială a membrilor”.
George Simion a comunicat încă de la lansarea aplicației că toți utilizatorii sunt numărați automat ca membri AUR. În aplicație însă nu ești întrebat dacă vrei sau nu să devii și membru de partid.
La sediul AUR, am primit la semnat adeziunea la partid. Aveam de completat exact câmpurile cu date personale pe care le oferisem deja în aplicație. Când am refuzat să semnez, pe loc, funcționara de partid s-a arătat surprinsă:
„Dar toată lumea semnează, să știți. E și păcat, dacă tot ați plătit cotizația, să nu fiți și membru”.
După o săptămână, pe telefon a venit un nou mesaj: „Nu uitați de documente, vă rog”.
AUR știe că, din punct de vedere legal, o simplă înregistrare digitală – prin aplicație – nu poate transforma un cetățean în membru de partid cu acte în regulă. Dar mecanismul este construit special pentru a te face să semnezi, fără să te mai gândești la consecințe.
Mecanismele AUR, desprinse din manualul manipulării digitale
Comitetul European pentru Protecția Datelor (EDPB) avertizează că anumite mecanisme pot influența utilizatorii să ia decizii pe care, în mod normal, nu le-ar lua în privința datelor personale. Practici cunoscute drept „modele de design înșelătoare”.
Gamificarea și recrutarea din aplicația AUR corespund tipologiilor descrise de ghidul european: de la dirijarea emoțională prin ranguri și clasamente până la solicitarea continuă de date personale și blocarea funcțiilor în lipsa unor informații.
Acestea creează oboseală psihologică și pot vicia consimțământul real al utilizatorilor, încălcând normele europene privind prelucrarea echitabilă a datelor.
Pentru a aduce noi membri, fiecărui utilizator îi este atribuit un cod unic pe care este încurajat să-l distribuie prin WhatsApp sau SMS către contactele din agenda telefonului. În aplicație există și secțiunea „Ultimele noutăți”, unde sunt diseminate zilnic declarațiile liderilor AUR. Utilizatorilor li se oferă posibilitatea de a răspândi aceste texte tot prin WhatsApp.
Am testat. Am trimis link-ul către „știre” pe un număr din agendă. Acesta a primit pe WhatsApp doar titlul și îndemnul de a descărca aplicația pentru a putea citi.
Jacob Gursky, cercetător în domeniul protecției datelor personale, a explicat pentru Snoop că legarea unei aplicații politice cu WhatsApp reprezintă un semnal de alarmă.
Specialistul enumeră trei pericole:
- Imunitatea la moderarea automată: WhatsApp folosește criptare end-to-end, ceea ce înseamnă că strategiile automate antidezinformare ale Meta nu pot fi aplicate pe această platformă.
- „Spălarea” mesajelor prin organizare relațională: Conexiunile pe WhatsApp sunt personale. Când un susținător devotat distribuie un mesaj politic primit din aplicație direct în chaturile de familie sau de prieteni, mesajul capătă o legitimitate uriașă, fiind livrat de un membru de încredere.
- Modelul internațional de influențare: Acest ecosistem copiază strategii aplicate la nivel global – cum ar fi utilizarea WhatsApp de către partidul BJP în India (prin aplicația premierului Narendra Modi) sau aplicația campaniei Biden din SUA – unde cei mai dornici susținători sunt transformați în vectori locali care recontextualizează și redistribuie narative politice direct în comunități greu accesibile canalelor tradiționale.
AUR nu a inventat ideea de partid digital. În alte țări, astfel de platforme sunt folosite de mai mulți ani. Un exemplu este Mișcarea 5 Stele din Italia, partid populist care și-a construit propria aplicație, Rousseau. Platforma a fost sancționată cu amenzi de 50.000 de euro pentru vulnerabilități de securitate și protecția datelor.
În Marea Britanie, principalele partide au folosit aplicații pentru mobilizarea și profilarea susținătorilor în campania din 2024.
O analiză a acestora a identificat vulnerabilități de securitate, posibila monitorizare a locației și întrebări privind accesul unor companii comerciale la date.
Ce ascunde codul aplicației
Datele pe care utilizatorii le oferă de bunăvoie reprezintă însă doar vârful aisbergului. Pentru a înțelege exact ce capacități tehnice are aplicația sub interfața politică, am apelat la trei experți IT independenți și am analizat versiunea Android folosind două instrumente open-source de referință în industria securității cibernetice – Exodus Privacy și Androguard – pentru a analiza fișierul de instalare a aplicației.
Cele două analize nu demonstrează ce date personale culege aplicația în fiecare moment, însă arată clar că a fost dezvoltată cu capacitatea tehnică de a colecta un volum uriaș de date, dacă partidul decide asta.
Lista acestor capacități este neobișnuit de extinsă pentru o aplicație a unui partid politic. Raportul Exodus a identificat 36 de permisiuni – acțiuni concrete pe care are voie să le facă pe telefonul tău odată ce-ți dai acordul.
Nouă dintre ele sunt marcate de sistemul Android drept „periculoase” sau „speciale”, fiindcă permit accesul la categorii de date considerate sensibile din perspectiva securității și confidențialității.
Printre care se numără:
- localizarea exactă și aproximativă a utilizatorului;
- accesul la agenda telefonică;
- accesul la fotografii, videoclipuri și alte fișiere stocate pe dispozitiv;
- utilizarea microfonului.
În timp ce permisiunile pentru localizare și galerie foto mi-au fost cerute explicit în timpul utilizării aplicației, multe dintre celelalte nu sunt aduse la cunoștința utilizatorului într-un mod clar, transparent și ușor de înțeles în momentul instalării.
Am rulat codul sursă al aplicației și cu un al doilea soft construit pe baza bibliotecii Androguard, care a confirmat rezultatele.
În codul aplicației sunt și kituri software dezvoltate de Google, Meta și OneSignal, utilizate în mod obișnuit pentru analiză, notificări, optimizarea reclamelor și monitorizarea comportamentului utilizatorilor.
În total, în codul aplicației apar 67 de domenii externe. Cele mai multe sunt componente obișnuite pentru o aplicație, însă unele sunt adrese ale unor servere cu care aplicația poate comunica: serverul propriu al partidului, servicii Google și un serviciu prin care dezvoltatorii pot modifica anumite părți ale aplicației fără ca utilizatorul să vadă asta în Google Pay.
Asta înseamnă că anumite funcții, inclusiv cele care pot influența ce date sunt colectate și trimise, pot fi schimbate fără ca utilizatorul să instaleze o actualizare sau să fie avertizat. Experții IT consultați de Snoop spun că astfel de componente sunt întâlnite și în alte aplicații, care permit comunicarea cu servere externe.
AUR asigură însă că cel puțin „momentan, nu este prevăzut schimbul de date cu alte entități sau transferuri către țări terțe sau organizații internaționale”.
„Nenumărate probleme”
La înregistrare, partidul impune o clauză extrem de largă: „Prin înregistrarea în vederea utilizării Aplicației AUR (…) v-ați exprimat consimțământul în mod explicit și fără echivoc ca aplicația să folosească datele dumneavoastră cu caracter personal”.
O problemă majoră de legalitate este absența unei politici de protecție a datelor concepută special pentru aplicația mobilă. În momentul descărcării, utilizatorul care încearcă să consulte politica GDPR nu găsește un document dedicat aplicației, ci este redirecționat către cea a site-ului web, care intră în contradicție directă cu termenii și condițiile din aplicație.
„E un talmeș-balmeș. Informarea este foarte vagă, neclară, este aproape imposibil și pentru un utilizator avansat, nu doar mediu, să-și dea seama cum se aplică. De ce într-o parte scrie ceva și în altă parte scrie altceva?”, explică un specialist în protecția datelor.
Deși partidul susține că respectă cu strictețe Regulamentul GDPR și Legea 506/2004, analiza realizată de expertul Tudor Galoș asupra Politicii de Confidențialitate și a Termenilor și Condițiilor scoate la iveală „nenumărate probleme” de conformitate cu legislația europeană:
- Amestecarea temeiurilor legale: Documentul invocă simultan și haotic consimțământul, obligația legală și interesul legitim, fără a explica ce temei se aplică cărei categorii de date și în ce scop;
- Consimțământ viciat: Politica de confidențialitate confundă simpla creare a contului cu acordarea consimțământului general, deși legislația europeană cere ca acesta să fie exprimat separat și explicit, mai ales pentru date sensibile;
- Imposibilitatea retragerii simple: Utilizatorii nu au o opțiune clară de retragere a consimțământului, singura modalitate pare să fie ștergerea definitivă a contului, ceea ce e ilegal conform normelor GDPR;
- Utilizare abuzivă a conținutului: Utilizatorii sunt obligați să accepte ca AUR să folosească orice conținut publicat de aceștia (comentarii, fotografii, informații sau idei) „în orice scop și fără nicio compensație, recunoaștere sau plată”, încălcând grav principiul limitării scopului impus de lege.
Expertul în protecția datelor atrage atenția și asupra riscului major de apariție a unei breșe de securitate, scenariu pe care AUR l-a experimentat deja.
Dar partidul nu reprezintă o excepție, ci reflectă un fenomen extins de ignorare a legislației GDPR în România.
„Din păcate, sunt foarte mulți operatori de date cu caracter personal care nu fac o informare corectă. Realitatea este că, dacă ne uităm la probabil 80% din aplicațiile din România – inclusiv la cele publice -, întâlnim destul de des această situație ilegală.”
Am trimis o solicitare și către dezvoltatorii aplicației, dar a rămas fără răspuns.
Dezvoltatorii aplicației, contracte cu SRI și MAE (click pentru detalii)
Platforma AUR a fost creată de compania SC Spark Consult SRL, înființată în 2008 de Cristian Săvescu și Flavius Burcă, a scris PressOne. Principalul produs al firmei este Spark OneData, o platformă integrată de procesare și analiză Big Data concepută pentru a capta date din diverse surse și a descoperi legături între ele.
Deși AUR promovează un discurs anti-sistem, creatorii aplicației sale au conexiuni financiare directe cu serviciile secrete. Spark Consult a vândut, prin atribuire directă, pachete software către o unitate militară aflată în subordinea directă a Serviciului Român de Informații (SRI) care dezvoltă tehnologii pentru culegerea de informații.
În plus, cei doi dezvoltatori controlează și Mware Solutions, o companie IT selectată de Ministerul Afacerilor Externe (MAE) pentru a dezvolta o platformă de combatere a dezinformării bazată pe inteligență artificială
Amenzi de 26.000 de euro și peste 1.000 de plângeri
Avertismentele specialiștilor sunt confirmat de date oficiale. Breșe de securitate, colectări de date fără temei legal și ignorarea drepturilor cetățenilor de către AUR au fost analizate de Autoritatea Națională de Supraveghere a Prelucrării Datelor cu Caracter Personal (ANSPDCP), se arată într-un răspuns transmis Snoop .
În perioada 2023-august 2026, instituția a înregistrat un număr de 1.021 de plângeri depuse de cetățeni împotriva AUR prin care sunt reclamate: primirea de SMS-uri sau scrisori electorale nesolicitate și ignorarea dreptului de ștergere a datelor.
Autoritatea a precizat că are în curs trei investigații începute în 2025. Una dintre ele vizează milioanele de scrisori electorale semnate de Simion care au ajuns în cutiile poștale ale românilor, deși ei nu-și dăduseră acordul.
Bilanțul sancțiunilor aplicate de ANSPDCP partidului se ridică la 26.000 de euro și dezvăluie un model de operare problematic:
La solicitarea Snoop, AEP a transmis că, din 2023 până în prezent, a făcut două controale privind finanțele partidului, fiind finalizat doar raportul pentru prima jumătate a lui 2023. Atunci, AUR a primit un avertisment pentru organizarea contabilității, o amendă de 15.000 de lei și confiscarea a 17.349 de lei, sumă provenită dintr-o finanțare interzisă în campania electorală.
Fostul președinte al AEP, Toni Greblă, promitea în 2023 că instituția va face o evaluare a aplicației AUR, abia lansată atunci. Nu s-a întâmplat niciodată.
Susține jurnalismul fără lesă
În vremuri tulburi, avem nevoie de tine pentru a continua să facem jurnalism de investigație.
Lunar
O dată
5€
10€
25€
50€
Altă sumă
Susține
Editor: Iulia Roșu
Au contribuit: Radu Mihai și Sorin Tamaș
Grafică: Răzvan Luțac
Colaj deschidere: Ion Mateș
Foto colaj deschidere: Inquam Photos / Octav Ganea